Firewalls
Guida OPNsense
Configura i feed di minacce Cybora in OPNsense come URL Table Aliases e usali nelle regole firewall per bloccare infrastruttura IP malevola.
Ultimo aggiornamento: 2 settembre 2026
In questa pagina
Utilizza questa guida per integrare Cybora in OPNsense tramite alias firewall nativi. In OPNsense, il workflow nativo piu pulito consiste nel consumare Cybora come URL Table alias basato su IP e poi usare tale alias nelle regole del firewall.
Cosa puo fare OPNsense con un feed Cybora
- OPNsense puo caricare feed IP remoti in un URL Table alias e mantenere l’alias aggiornato automaticamente.
- L’alias importato puo poi essere usato nelle regole del firewall ovunque normalmente useresti un alias host o network.
- I feed di domini possono essere aggiunti separatamente tramite la funzione blocklist di Unbound DNS.
- I feed URL di Cybora contenenti URL completi o percorsi non possono essere importati direttamente tramite gli alias OPNsense o le blocklist di Unbound DNS. Il filtraggio dei percorsi URL richiede un web proxy configurato separatamente e un diverso formato di integrazione.
Scegliere l’integrazione corretta per ogni tipo di feed
- IPv4: In
Firewall > Aliases, selezionaURL Table (IPs)e utilizza un URL del feed Cybora contype=ipv4. In questo caso, “URL” indica soltanto la posizione da cui viene scaricato il file. Il contenuto deve comunque essere composto da indirizzi IP. Non selezionareURL (IPs), perché scarica l’elenco una sola volta, néURL Table in JSON format (IPs), perché Cybora fornisce testo semplice e non JSON. - Dominio: Non selezionare alcuna opzione nel menu del tipo di alias. Aggiungi invece l’URL con
type=domaininServices > Unbound DNS > Blocklists, nel campoURLs of Blocklists. - URL: Il feed Cybora
type=urlnon è direttamente compatibile con questo workflow di alias.URL Table (IPs)non accetta URL completi, ma scarica esclusivamente indirizzi IP da un URL. Anche la variante JSON estrae soltanto indirizzi IP, quindi fornire gli stessi indicatori URL in JSON non risolverebbe questa limitazione. OPNsense può filtrare domini e percorsi URL tramite un web proxy opzionale comeos-OPNProxy, ma richiede una configurazione separata del proxy, l’ispezione HTTPS per i percorsi cifrati completi e un’integrazione del feed compatibile con il proxy.
Prima di iniziare
- Usa una versione di OPNsense che supporti Firewall > Aliases e gli URL Table aliases.
- Assicurati che il firewall possa raggiungere la URL del tuo feed Cybora tramite HTTPS.
- Usa un feed Cybora basato su IP per il workflow nativo di alias in OPNsense.
- Il feed remoto deve restare in plain text con un indirizzo IP per riga.
Creare l’alias
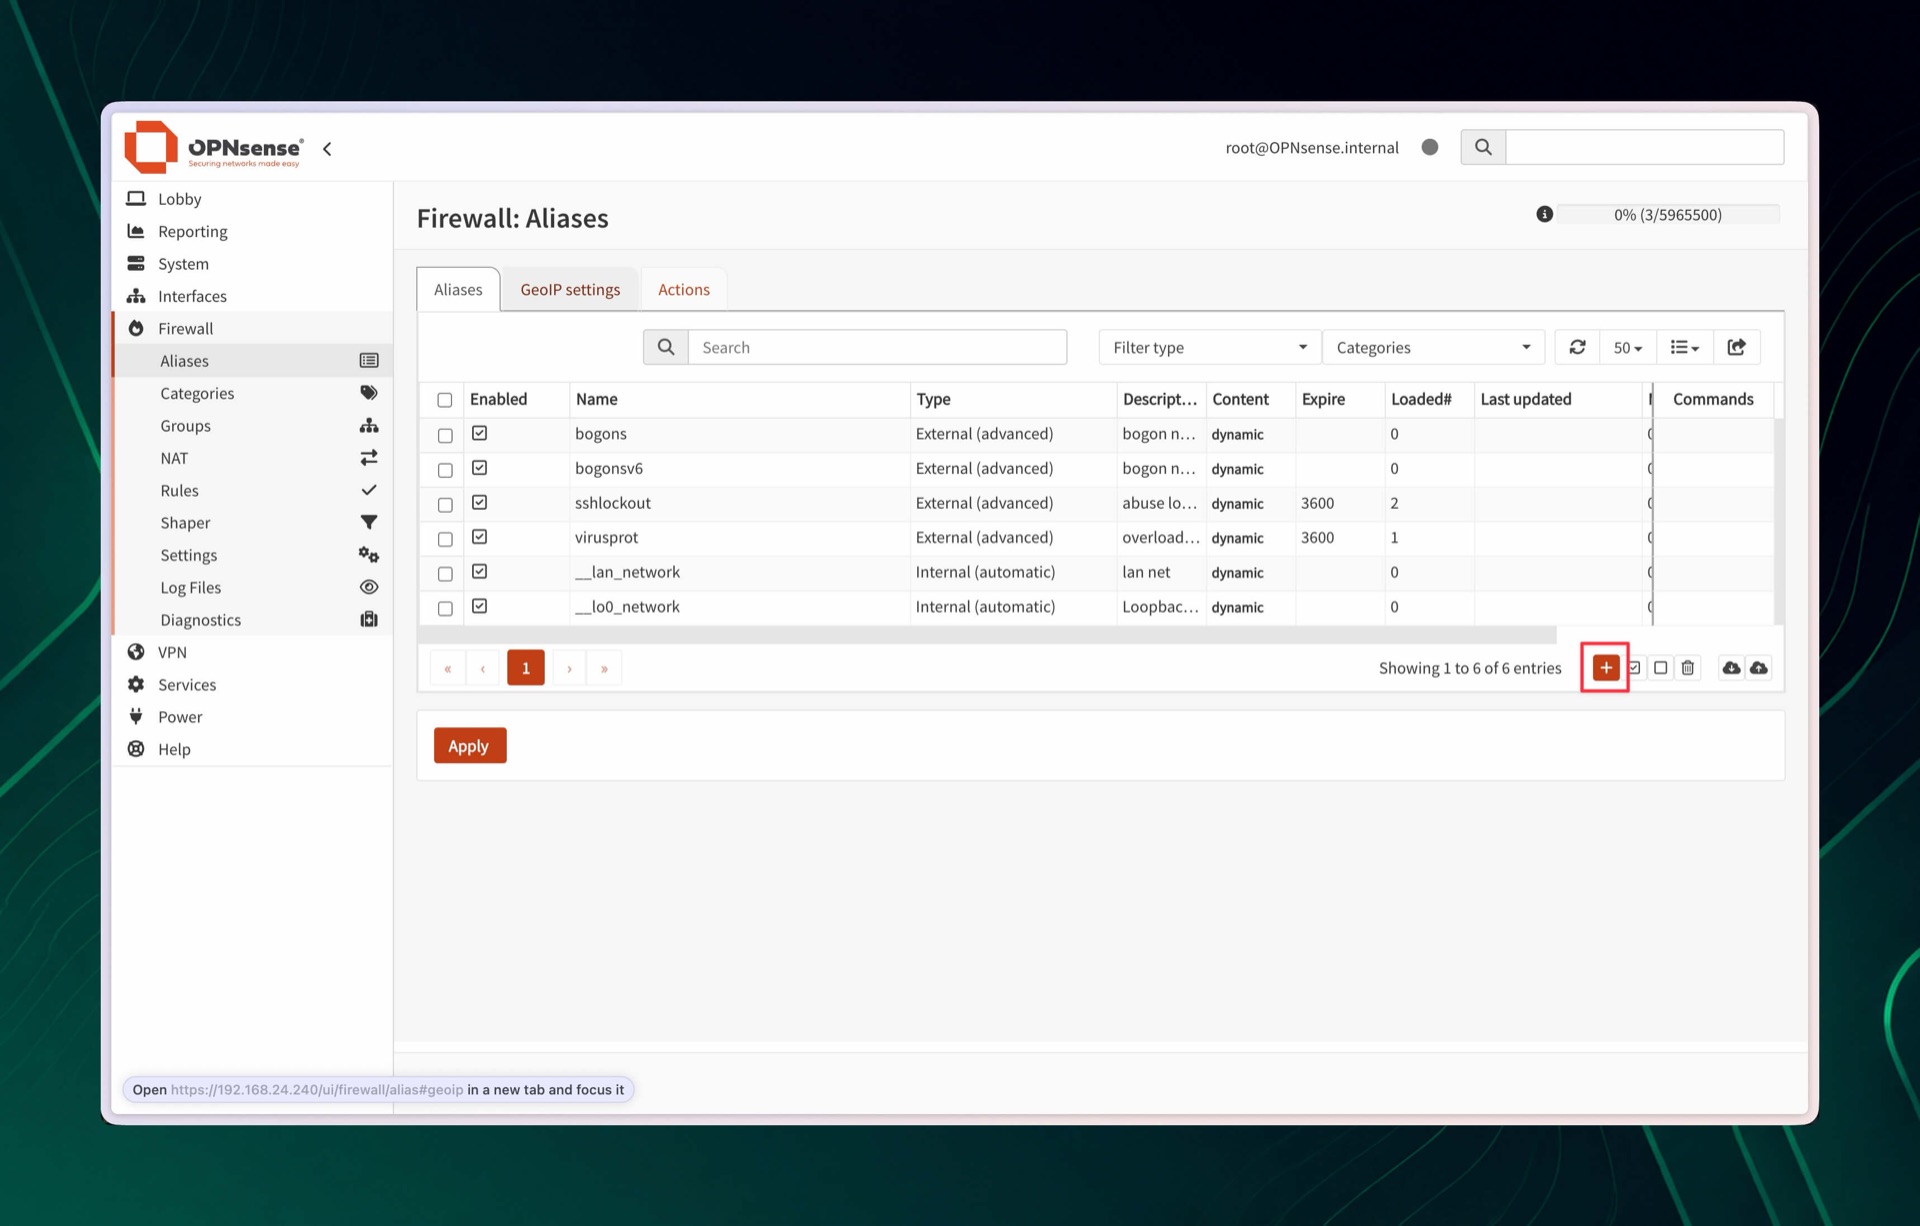
La panoramica in Firewall > Aliases e il punto di partenza. Il pulsante piu consente di creare un nuovo alias.
- Vai su Firewall > Aliases e aggiungi un nuovo alias.
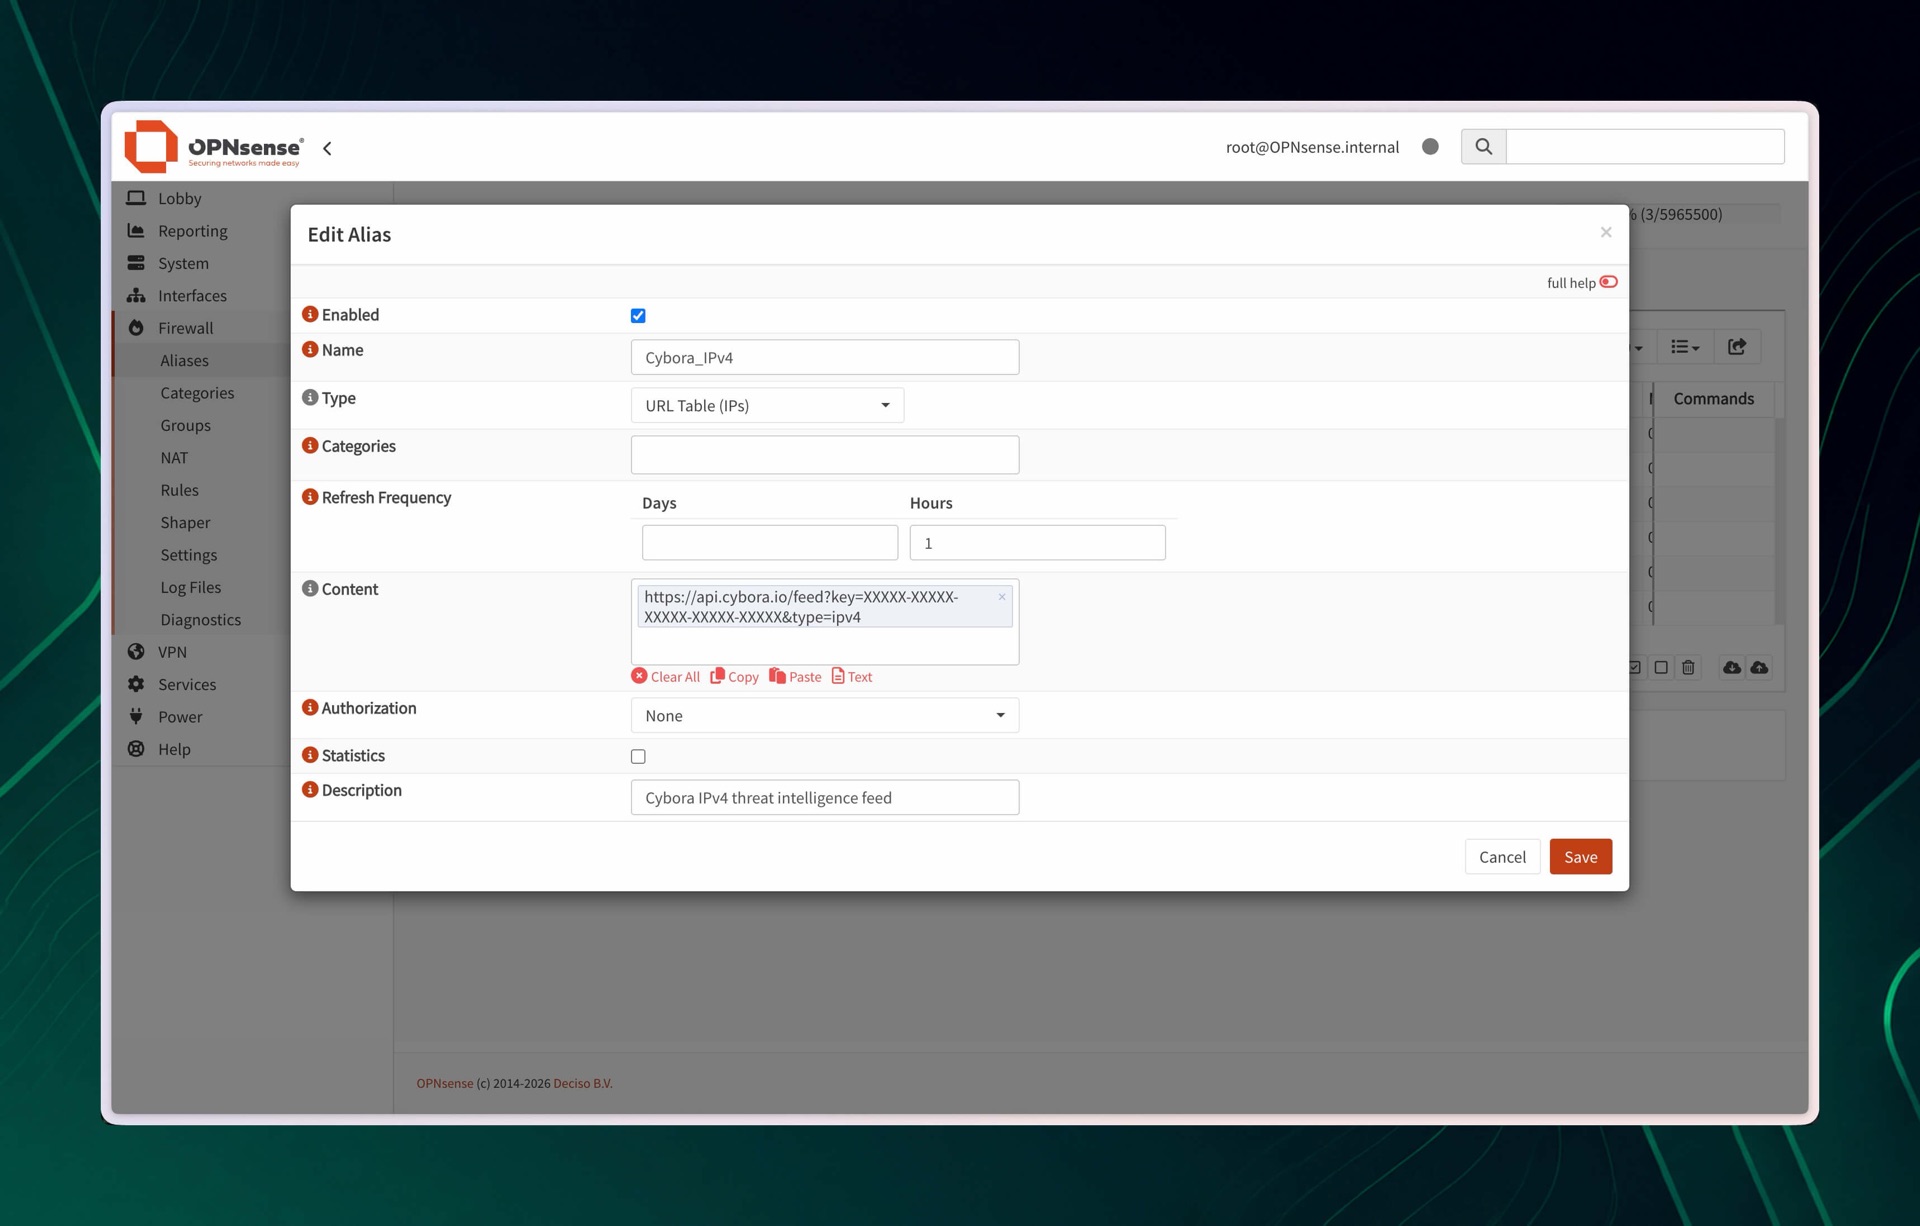
- Inserisci un nome alias chiaro e una descrizione.
- Imposta il tipo di alias su
URL Table (IPs). - Incolla la URL del tuo feed Cybora nel campo content.
- Imposta la Refresh frequency il piu possibile in linea con il tuo piano Cybora. Non interrogare il feed piu spesso di quanto il tuo piano consenta. E consentita una sola richiesta nell’intervallo permesso. Un polling eccessivo puo causare il blocco del feed.
- Salva l’alias e applica le modifiche.
L’esempio seguente utilizza il tipo URL Table (IPs), un aggiornamento ogni ora e l’URL del feed Cybora con la chiave oscurata.
Aggiungere un feed di domini tramite Unbound DNS
- Vai in
Services > Unbound DNS > Blocklists. - Abilita la funzione blocklist e aggiungi l’URL del feed Cybora con
type=domaininURLs of Blocklists. - Salva e applica la configurazione.
- Aggiungi l’attività
Update Unbound DNSBLsinSystem > Settings > Cronaffinché OPNsense aggiorni automaticamente l’elenco. L’intervallo non deve interrogare il feed più spesso di quanto consentito dal piano Cybora. - Assicurati che i client protetti utilizzino Unbound DNS di OPNsense come resolver. Le richieste inviate direttamente a un resolver DNS esterno possono aggirare questo blocco dei domini.
Il feed di domini Cybora è in testo semplice, con un dominio per riga. OPNsense ignora le righe di commento che iniziano con #. Il feed blocca la risoluzione DNS dei domini elencati, ma non può distinguere singoli percorsi URL sullo stesso dominio.
Applicare l’alias nella policy
- Apri la regola del firewall in cui vuoi bloccare o fare match con gli indicatori importati.
- Usa l’alias Cybora come source o destination, in base al design della tua policy.
- Imposta l’azione su block, reject o un’altra azione adatta al tuo modello di policy.
- Abilita il logging sulla regola per confermare i match nel traffico live.
- Applica la configurazione aggiornata del firewall.
Verifica
- Vai su Firewall > Diagnostics > Aliases e controlla il contenuto caricato dell’alias.
- Conferma che Last updated cambi dopo il refresh dell’alias.
- Usa Find references o i log live del firewall per verificare che l’alias venga usato dalle regole previste.
- Testa con traffico noto che dovrebbe corrispondere e conferma che la regola si comporti come previsto.