Firewalls
Guide OPNsense
Configurez les flux Cybora dans OPNsense comme URL Table Aliases et utilisez-les dans les règles firewall pour bloquer les IP malveillantes.
Dernière mise à jour : 2 septembre 2026
Sur cette page
Utilisez ce guide pour integrer Cybora dans OPNsense avec les aliases natifs du pare-feu. Dans OPNsense, l’approche native la plus propre consiste a consommer Cybora comme alias URL Table base sur des IP, puis a utiliser cet alias dans les regles de pare-feu.
Ce que OPNsense peut faire avec un flux Cybora
- OPNsense peut charger des flux IP distants dans un alias URL Table et maintenir cet alias a jour automatiquement.
- L’alias importe peut ensuite etre utilise dans les regles de pare-feu partout ou vous utiliseriez normalement un alias host ou network.
- Les flux de domaines peuvent être ajoutés séparément à l’aide des listes de blocage d’Unbound DNS.
- Les flux d’URL Cybora contenant des URL complètes ou des chemins ne peuvent pas être importés directement par les alias OPNsense ou les listes de blocage d’Unbound DNS. Le filtrage des chemins d’URL nécessite un proxy web configuré séparément et un autre format d’intégration.
Choisir l’intégration adaptée à chaque type de flux
- IPv4 : Dans
Firewall > Aliases, sélectionnezURL Table (IPs)et utilisez une URL de flux Cybora contenanttype=ipv4. Ici, « URL » désigne uniquement l’emplacement de téléchargement. Le fichier téléchargé doit toujours contenir des adresses IP. Ne sélectionnez pasURL (IPs), car ce type ne télécharge la liste qu’une seule fois, niURL Table in JSON format (IPs), car Cybora fournit du texte brut et non du JSON. - Domaine : Ne sélectionnez aucune option dans la liste du type d’alias. Ajoutez plutôt l’URL contenant
type=domainsousServices > Unbound DNS > Blocklists, dansURLs of Blocklists. - URL : Le flux Cybora
type=urln’est pas directement compatible avec ce workflow d’alias.URL Table (IPs)n’accepte pas les URL complètes ; cette option télécharge uniquement des adresses IP depuis une URL. La variante JSON extrait elle aussi uniquement des adresses IP. Fournir les mêmes indicateurs d’URL au format JSON ne résoudrait donc pas cette limitation. OPNsense peut filtrer des domaines et des chemins d’URL à l’aide d’un proxy web facultatif tel queos-OPNProxy, mais cela nécessite une configuration séparée du proxy, une inspection HTTPS pour les chemins chiffrés complets et une intégration de flux compatible avec le proxy.
Avant de commencer
- Utilisez une version de OPNsense qui prend en charge Firewall > Aliases et les URL Table aliases.
- Assurez-vous que le pare-feu peut atteindre l’URL de votre flux Cybora via HTTPS.
- Utilisez un flux Cybora base sur des IP pour ce workflow natif.
- Le flux distant doit rester en plain text avec une IP par ligne.
Creer l’alias
La vue d’ensemble sous Firewall > Aliases constitue le point de depart. Le bouton plus permet de creer un nouvel alias.
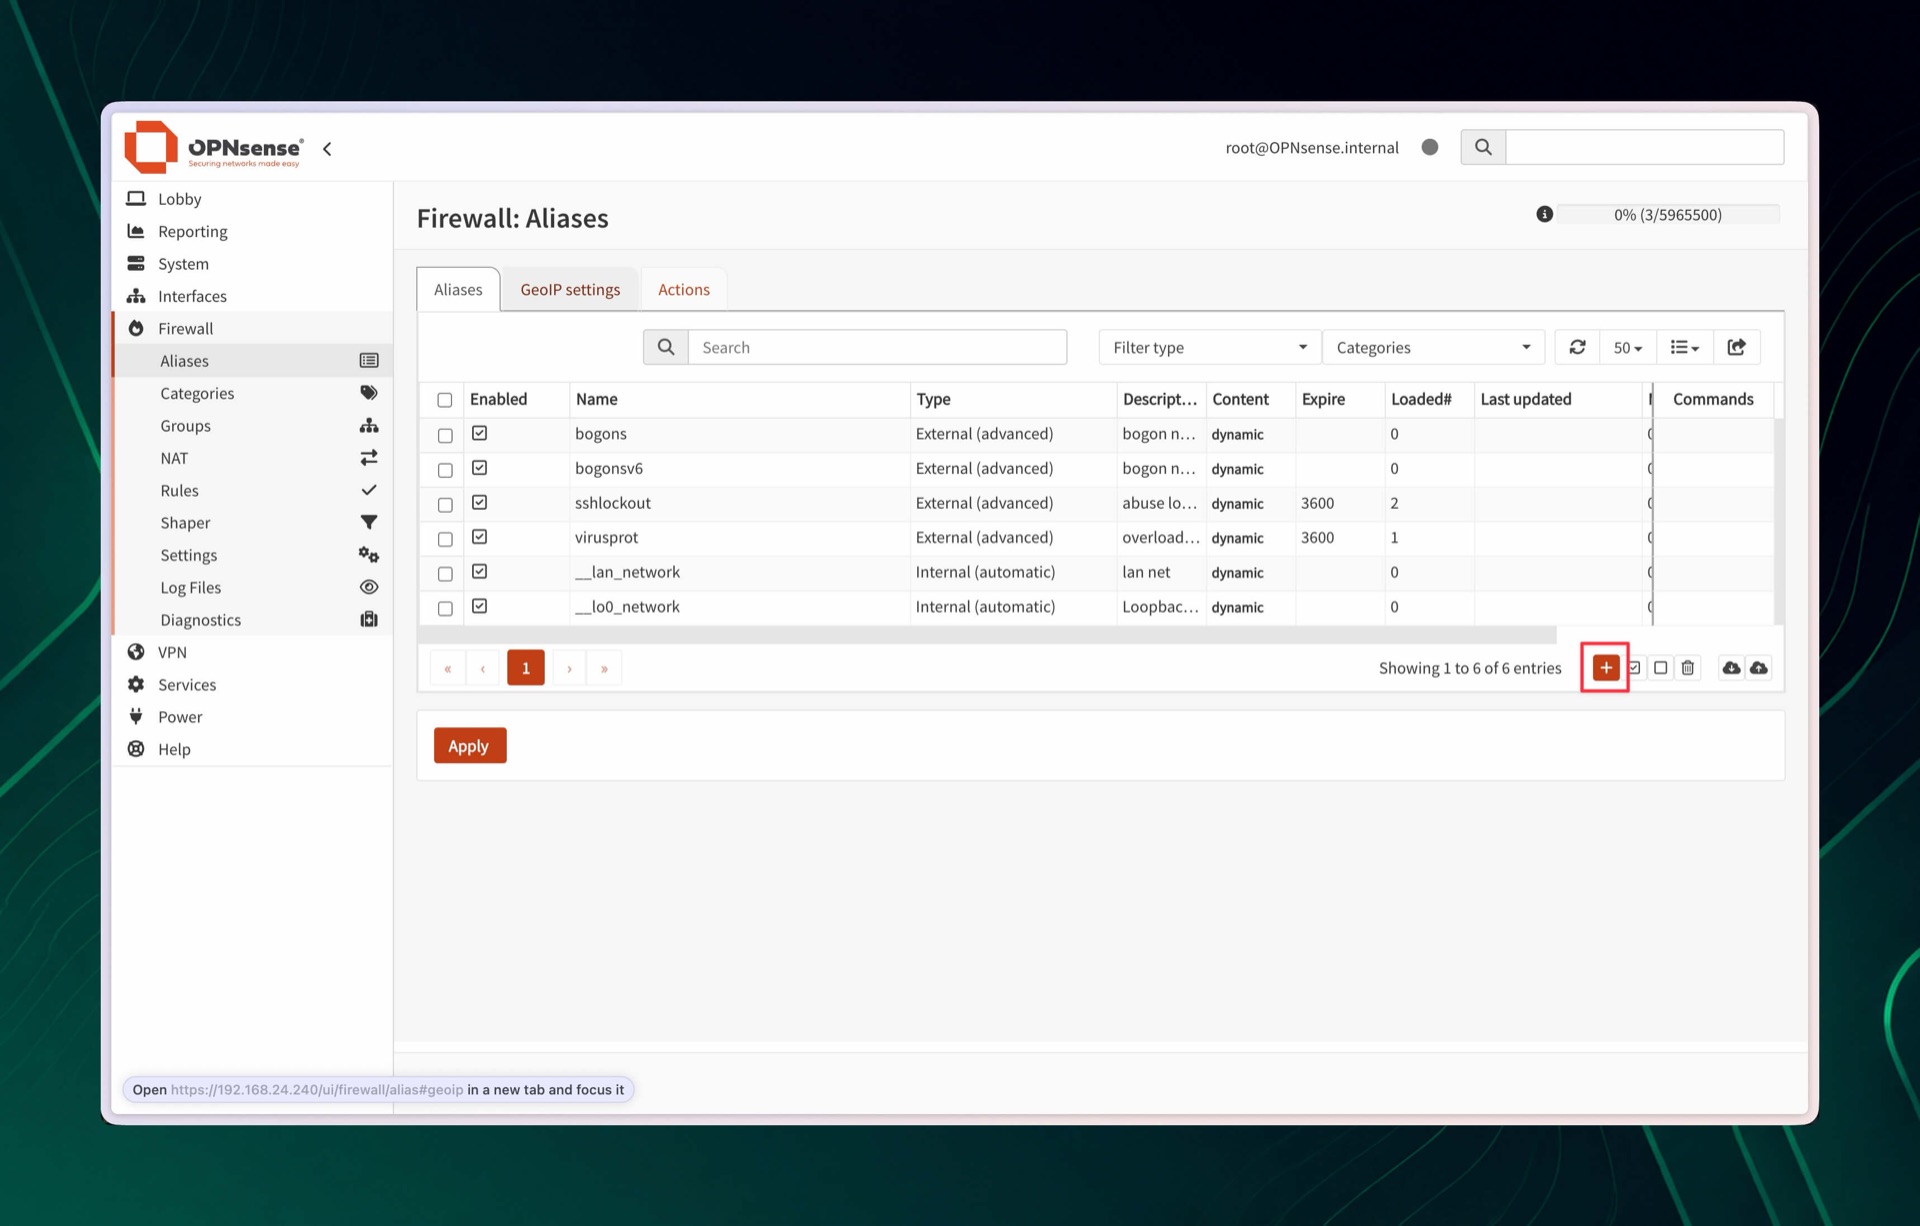
- Allez dans Firewall > Aliases et ajoutez un nouvel alias.
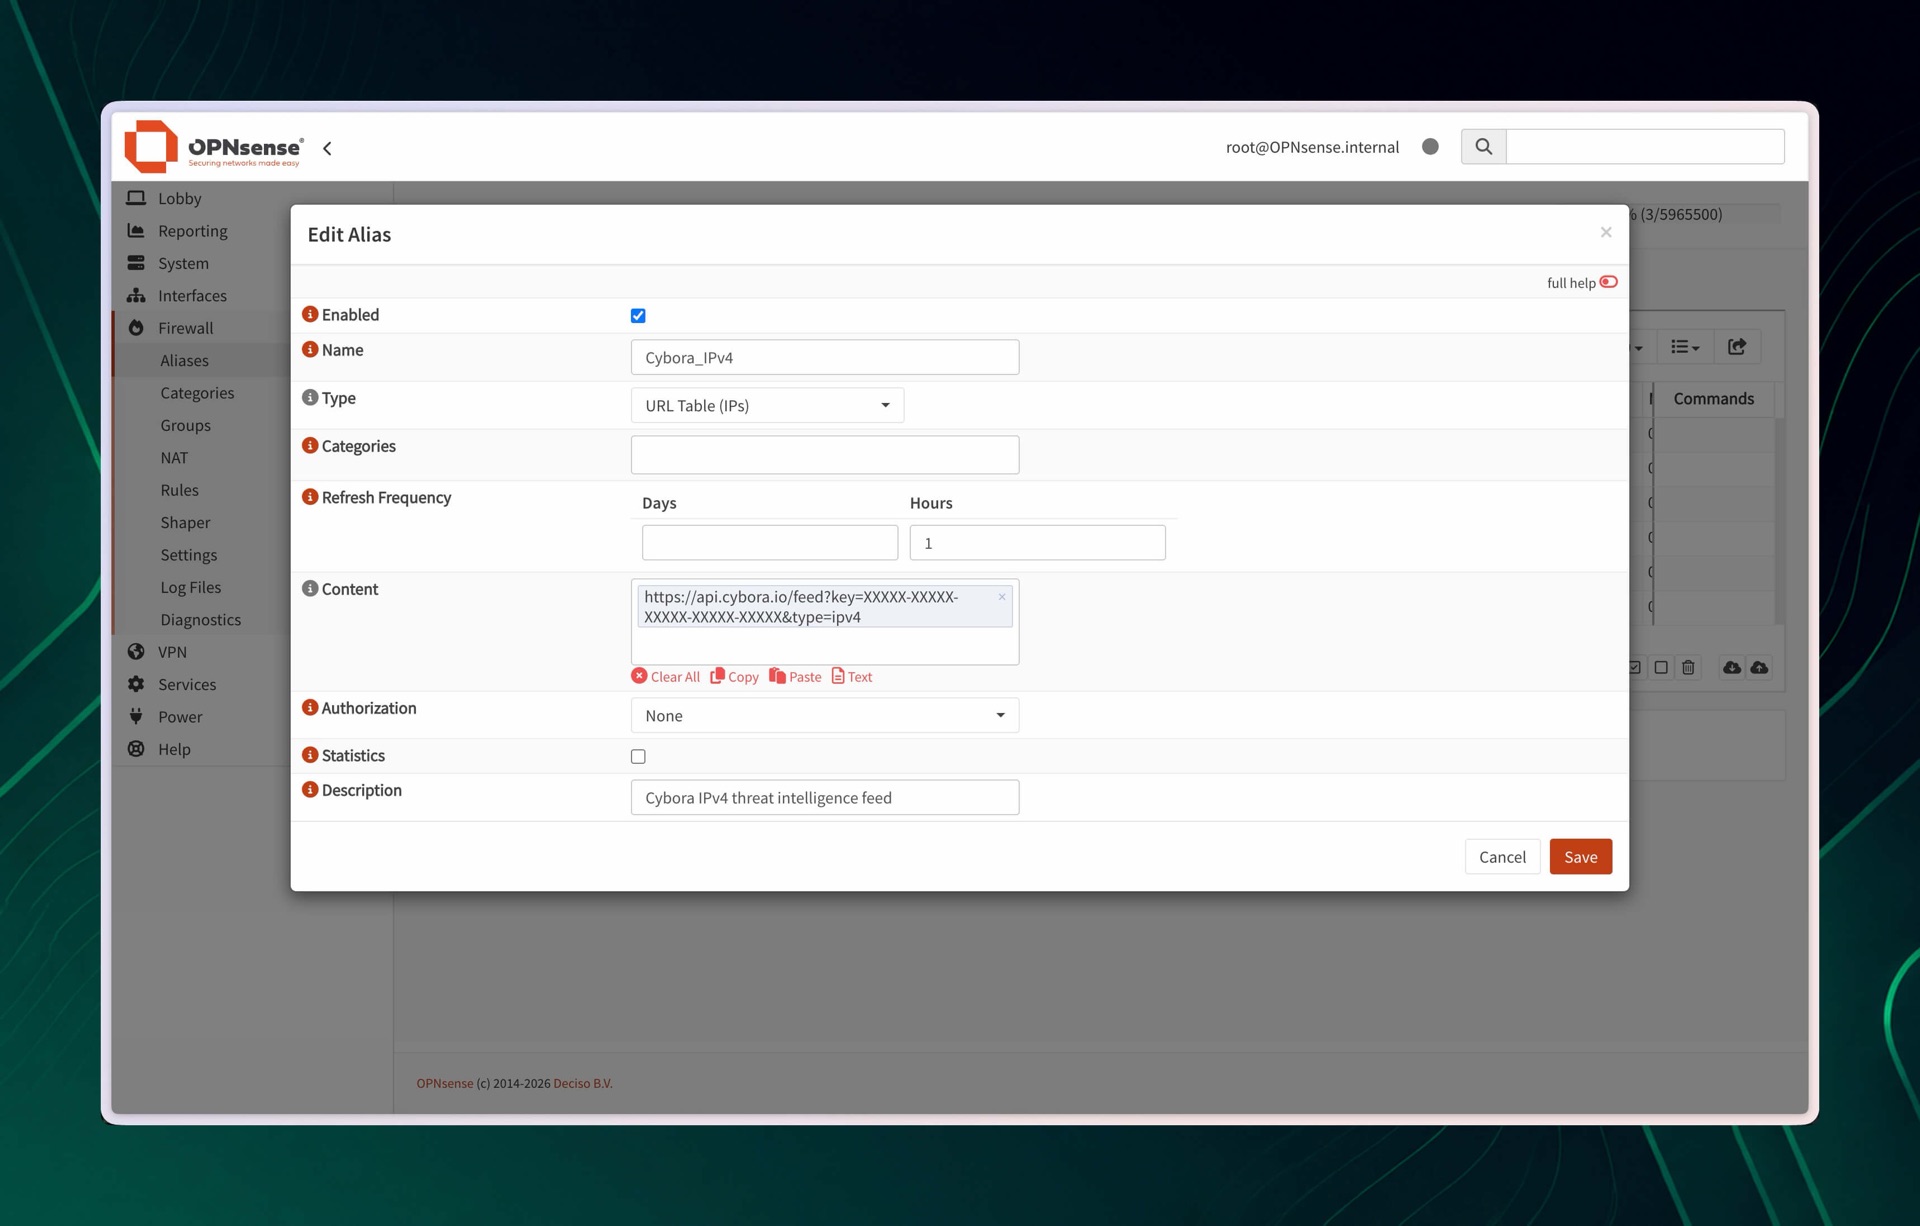
- Saisissez un nom d’alias clair et une description.
- Definissez le type d’alias sur
URL Table (IPs). - Collez l’URL de votre flux Cybora dans le champ content.
- Definissez la Refresh frequency au plus pres de votre plan Cybora. N’interrogez pas le flux plus souvent que ce que votre plan autorise. Une seule requete est permise dans l’intervalle autorise. Des interrogations trop frequentes peuvent entrainer le blocage du flux.
- Enregistrez l’alias et appliquez les modifications.
L’exemple suivant utilise le type URL Table (IPs), une actualisation toutes les heures et l’URL du flux Cybora avec la cle masquee.
Ajouter un flux de domaines avec Unbound DNS
- Ouvrez
Services > Unbound DNS > Blocklists. - Activez les listes de blocage et ajoutez l’URL du flux Cybora contenant
type=domaindansURLs of Blocklists. - Enregistrez et appliquez la configuration.
- Ajoutez la tâche
Update Unbound DNSBLssousSystem > Settings > Cronafin qu’OPNsense actualise automatiquement la liste. L’intervalle ne doit pas interroger le flux plus souvent que votre offre Cybora ne l’autorise. - Vérifiez que les clients protégés utilisent Unbound DNS d’OPNsense comme résolveur. Les requêtes envoyées directement à un résolveur DNS externe peuvent contourner ce blocage de domaines.
Le flux de domaines Cybora est fourni en texte brut, avec un domaine par ligne. OPNsense ignore les lignes de commentaire commençant par #. Ce flux bloque la résolution DNS des domaines répertoriés, mais ne permet pas de distinguer les différents chemins d’URL d’un même domaine.
Appliquer l’alias dans la policy
- Ouvrez la regle de pare-feu dans laquelle vous voulez bloquer ou faire correspondre les indicateurs importes.
- Utilisez l’alias Cybora comme source ou destination, selon la conception de votre policy.
- Definissez l’action sur block, reject ou une autre action adaptee a votre modele de policy.
- Activez la journalisation sur la regle pour confirmer les correspondances dans le trafic en direct.
- Appliquez la configuration mise a jour du pare-feu.
Validation
- Allez dans Firewall > Diagnostics > Aliases et inspectez le contenu charge de l’alias.
- Confirmez que Last updated change apres le rafraichissement de l’alias.
- Utilisez Find references ou les journaux du pare-feu en direct pour verifier que l’alias est bien utilise par les regles prevues.
- Testez avec un trafic connu correspondant et confirmez que la regle se comporte comme attendu.