Firewalls
Guia de OPNsense
Configura feeds de amenazas de Cybora en OPNsense como URL Table Aliases y úsalos en reglas de firewall para bloquear infraestructura IP maliciosa.
Última actualización: 2 de septiembre de 2026
En esta página
Utilice esta guia para integrar Cybora en OPNsense mediante aliases nativos del firewall. En OPNsense, el flujo nativo mas limpio consiste en consumir Cybora como un URL Table alias basado en IP y luego usar ese alias en las reglas del firewall.
Lo que OPNsense puede hacer con un feed de Cybora
- OPNsense puede cargar feeds IP remotos en un URL Table alias y mantener el alias actualizado automaticamente.
- El alias importado puede utilizarse despues en las reglas del firewall en cualquier lugar donde normalmente usaria un alias de host o de red.
- Los feeds de dominios pueden añadirse por separado mediante la función de listas de bloqueo de Unbound DNS.
- Los feeds de URL de Cybora que contienen URL completas o rutas no pueden importarse directamente mediante aliases de OPNsense ni listas de bloqueo de Unbound DNS. El filtrado de rutas URL requiere un proxy web configurado por separado y otro formato de integración.
Elegir la integración correcta para cada tipo de feed
- IPv4: En
Firewall > Aliases, seleccioneURL Table (IPs)y utilice una URL de feed de Cybora contype=ipv4. En este caso, «URL» se refiere únicamente a la ubicación de descarga. El archivo descargado debe contener direcciones IP. No seleccioneURL (IPs), ya que solo descarga la lista una vez, niURL Table in JSON format (IPs), porque Cybora proporciona texto plano y no JSON. - Dominio: No seleccione ninguna opción en el desplegable del tipo de alias. Añada la URL con
type=domainenServices > Unbound DNS > Blocklists, dentro deURLs of Blocklists. - URL: El feed
type=urlde Cybora no es directamente compatible con este flujo de aliases.URL Table (IPs)no acepta URL completas; únicamente descarga direcciones IP desde una URL. La variante JSON también extrae direcciones IP, por lo que proporcionar los mismos indicadores URL como JSON no resolvería esta limitación. OPNsense puede filtrar dominios y rutas URL mediante un proxy web opcional comoos-OPNProxy, pero requiere una configuración independiente del proxy, inspección HTTPS para rutas cifradas completas y una integración de feed compatible con el proxy.
Antes de empezar
- Utilice una version de OPNsense que admita Firewall > Aliases y URL Table aliases.
- Asegurese de que el firewall puede acceder a la URL de su feed de Cybora mediante HTTPS.
- Utilice un feed de Cybora basado en IP para el flujo nativo de alias en OPNsense.
- El feed remoto debe permanecer en plain text con una IP por linea.
Crear el alias
La vista general de Firewall > Aliases es el punto de partida. El boton mas permite crear un alias nuevo.
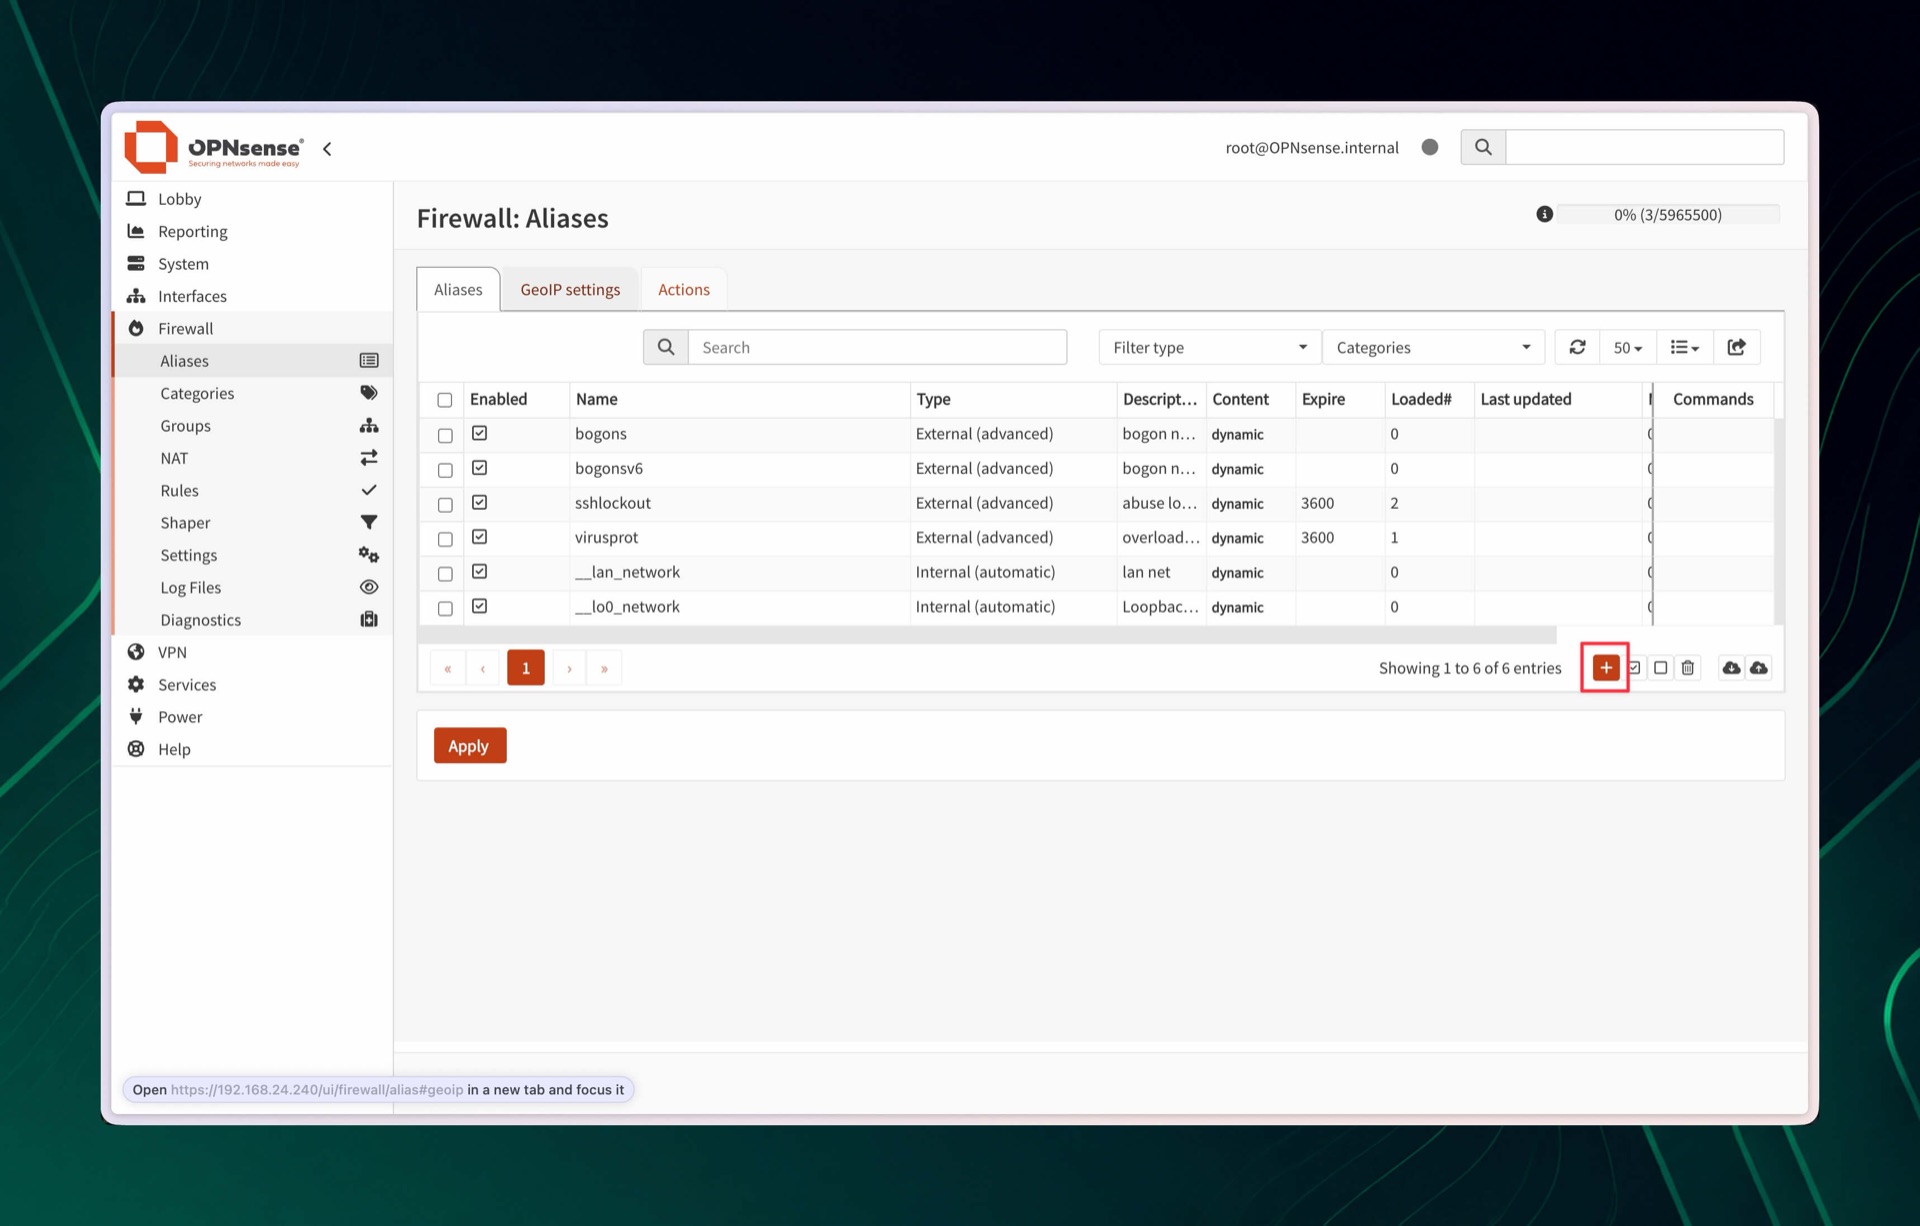
- Vaya a Firewall > Aliases y agregue un nuevo alias.
- Introduzca un nombre de alias claro y una descripcion.
- Configure el tipo de alias como
URL Table (IPs). - Pegue la URL de su feed de Cybora en el campo content.
- Configure la Refresh frequency lo mas ajustada posible a su plan de Cybora. No consulte el feed con mayor frecuencia de la permitida por su plan. Solo se permite una solicitud dentro del intervalo autorizado. Un polling excesivo puede hacer que el feed sea bloqueado.
- Guarde el alias y aplique los cambios.
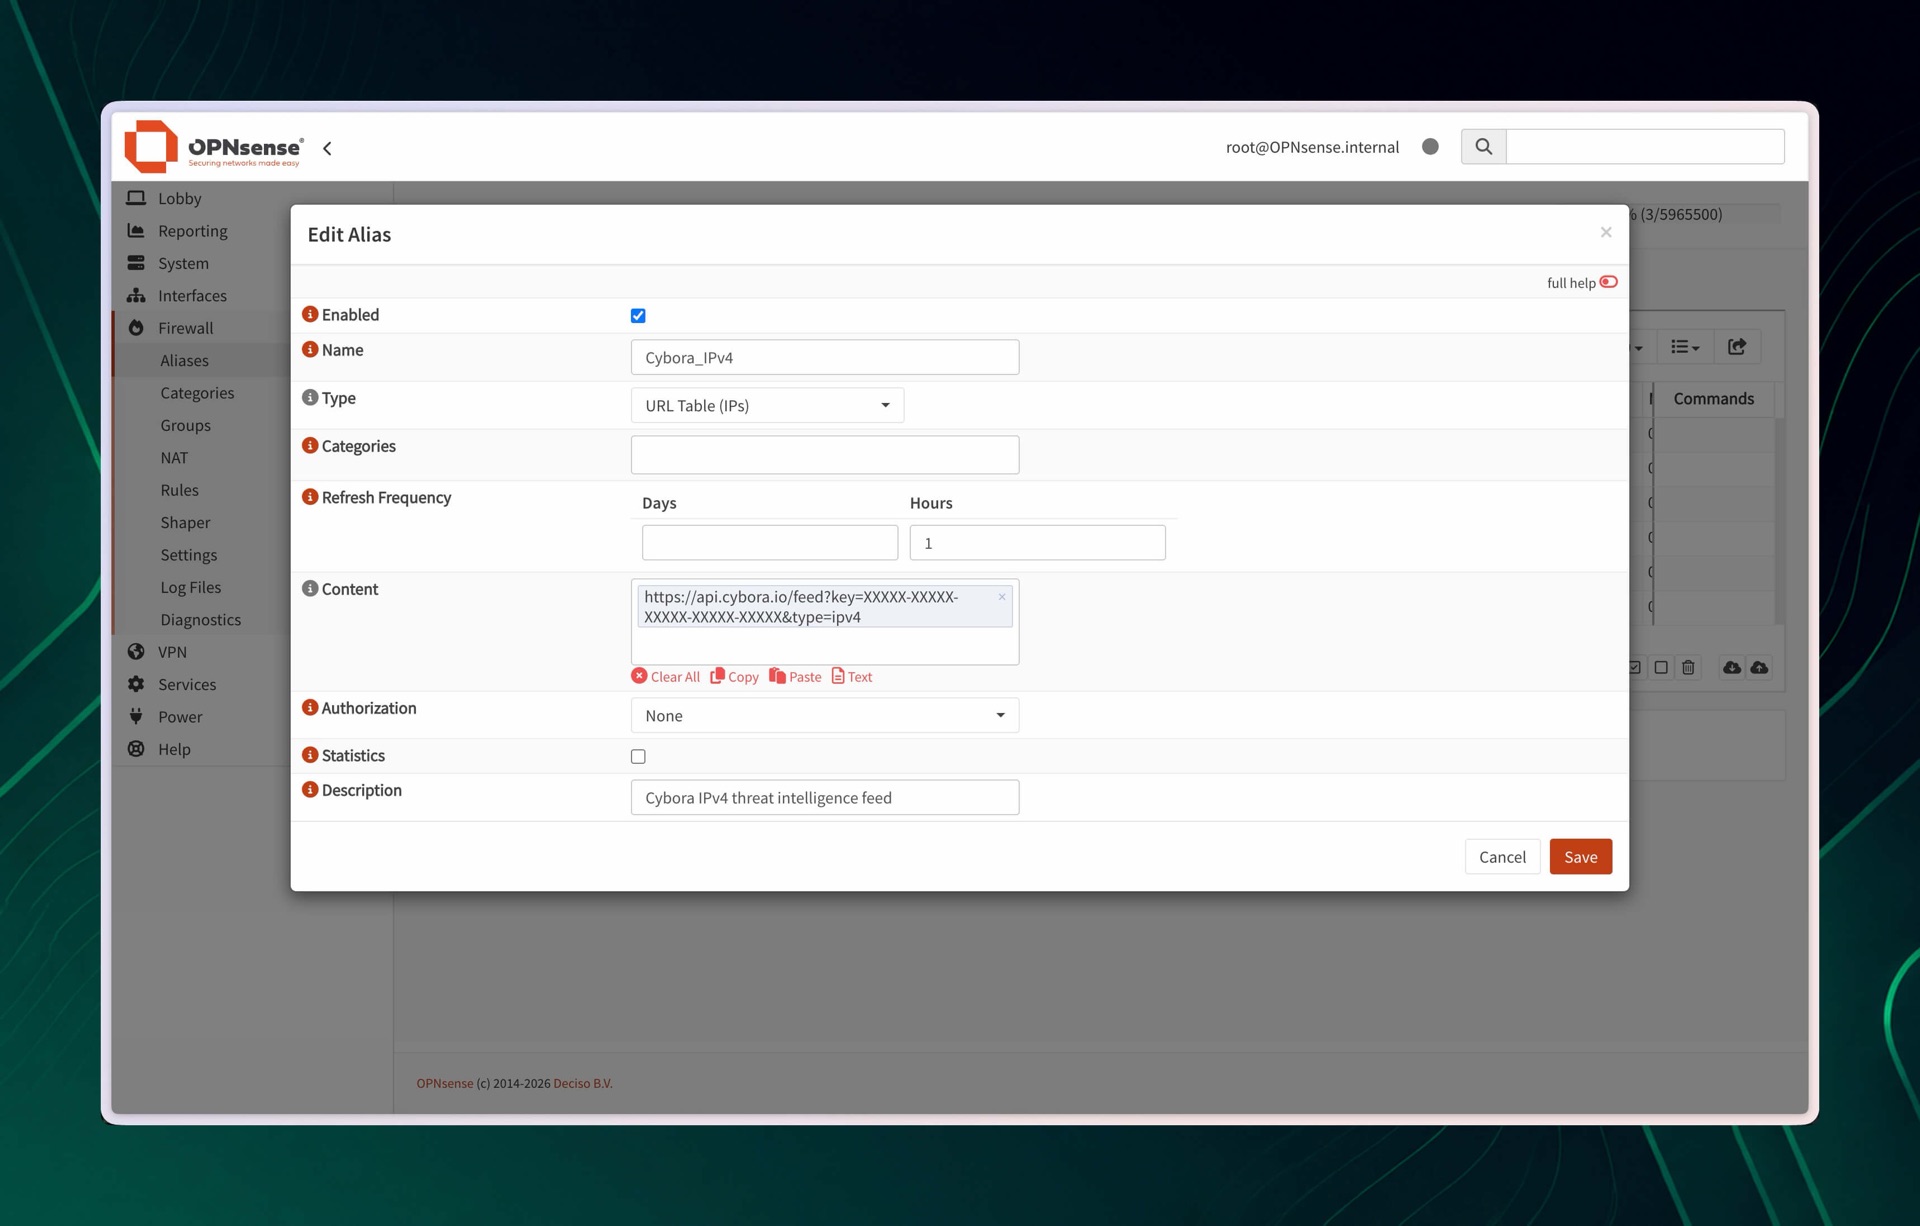
El ejemplo siguiente utiliza el tipo URL Table (IPs), una actualizacion cada hora y la URL del feed de Cybora con la clave oculta.
Añadir un feed de dominios mediante Unbound DNS
- Vaya a
Services > Unbound DNS > Blocklists. - Active la función de listas de bloqueo y añada la URL del feed de Cybora con
type=domainenURLs of Blocklists. - Guarde y aplique la configuración.
- Añada la tarea
Update Unbound DNSBLsenSystem > Settings > Cronpara que OPNsense actualice la lista automáticamente. El intervalo no debe consultar el feed con mayor frecuencia de la permitida por su plan de Cybora. - Asegúrese de que los clientes protegidos utilizan Unbound DNS de OPNsense como resolver. Las consultas directas a un resolver DNS externo pueden eludir este bloqueo de dominios.
El feed de dominios de Cybora es texto plano con un dominio por línea. OPNsense ignora las líneas de comentario que empiezan por #. El feed bloquea la resolución DNS de los dominios incluidos, pero no puede distinguir rutas URL individuales dentro del mismo dominio.
Aplicar el alias en la policy
- Abra la regla del firewall donde desea bloquear o hacer match con los indicadores importados.
- Use el alias de Cybora como source o destination, segun el diseno de su policy.
- Configure la accion como block, reject u otra accion adecuada para su modelo de policy.
- Habilite logging en la regla para confirmar las coincidencias en el trafico en vivo.
- Aplique la configuracion actualizada del firewall.
Validacion
- Vaya a Firewall > Diagnostics > Aliases e inspeccione el contenido cargado del alias.
- Confirme que Last updated cambia despues de que el alias se actualiza.
- Use Find references o los registros en vivo del firewall para verificar que el alias esta siendo utilizado por las reglas previstas.
- Pruebe con trafico conocido que deba coincidir y confirme que la regla se comporta como se espera.