Firewalls
OPNsense einrichten
Konfigurieren Sie Cybora Threat-Feeds in OPNsense als URL Table Aliases und nutzen Sie sie in Firewall-Regeln gegen bösartige IP-Infrastruktur.
Zuletzt aktualisiert: 2. September 2026
Auf dieser Seite
Verwenden Sie diese Anleitung, um Cybora in OPNsense über native Firewall-Aliases einzubinden. In OPNsense ist der sauberste native Weg, Cybora als IP-basierten URL Table Alias zu verwenden und diesen Alias dann in Firewall-Regeln einzusetzen.
Was OPNsense mit einem Cybora-Feed machen kann
- OPNsense kann entfernte IP-Feeds in einen URL Table Alias laden und den Alias automatisch aktuell halten.
- Der importierte Alias kann dann in Firewall-Regeln dort verwendet werden, wo sonst Host- oder Network-Aliases genutzt werden.
- Domain-Feeds lassen sich separat über die Blocklisten-Funktion von Unbound DNS einbinden.
- Cybora-URL-Feeds mit vollständigen URLs oder Pfaden lassen sich nicht direkt über OPNsense-Aliases oder Unbound-DNS-Blocklisten importieren. Für URL-Pfade wird ein separat konfigurierter Webproxy mit einem anderen Integrationsformat benötigt.
Richtige Einbindung für jeden Feed-Typ
- IPv4: Unter
Firewall > AliaseswirdURL Table (IPs)ausgewählt und eine Cybora-Feed-URL mittype=ipv4verwendet. „URL“ bezeichnet hier nur die Downloadadresse. Die heruntergeladene Datei muss weiterhin IP-Adressen enthalten.URL (IPs)ist nicht geeignet, weil dieser Typ die Liste nur einmal lädt.URL Table in JSON format (IPs)ist ebenfalls nicht geeignet, da Cybora Plain Text und kein JSON liefert. - Domain: Im Dropdown für den Alias-Typ wird keine Option ausgewählt. Stattdessen wird die Feed-URL mit
type=domainunterServices > Unbound DNS > Blocklistsim FeldURLs of Blocklistseingetragen. - URL: Der Cybora-Feed
type=urlist mit diesem Alias-Workflow nicht direkt kompatibel.URL Table (IPs)akzeptiert keine vollständigen URLs, sondern lädt ausschliesslich IP-Adressen von einer URL herunter. Auch die JSON-Variante extrahiert nur IP-Adressen. Dieselben URL-Indikatoren als JSON anzubieten, würde diese Einschränkung daher nicht lösen. OPNsense kann Domains und URL-Pfade über einen optionalen Webproxy wieos-OPNProxyfiltern. Dafür sind jedoch eine separate Proxy-Konfiguration, HTTPS-Inspection für vollständige verschlüsselte Pfade und eine Proxy-kompatible Feed-Integration erforderlich.
Bevor Sie beginnen
- Verwenden Sie eine OPNsense-Version, die Firewall > Aliases und URL Table Aliases unterstützt.
- Stellen Sie sicher, dass die Firewall Ihre Cybora-Feed-URL über HTTPS erreichen kann.
- Verwenden Sie einen IP-basierten Cybora-Feed für den nativen OPNsense-Alias-Workflow.
- Der entfernte Feed sollte Plain Text bleiben, mit einer IP-Adresse pro Zeile.
Alias erstellen
Die Alias-Übersicht unter Firewall > Aliases ist der Ausgangspunkt. Über das Pluszeichen wird ein neuer Alias angelegt.
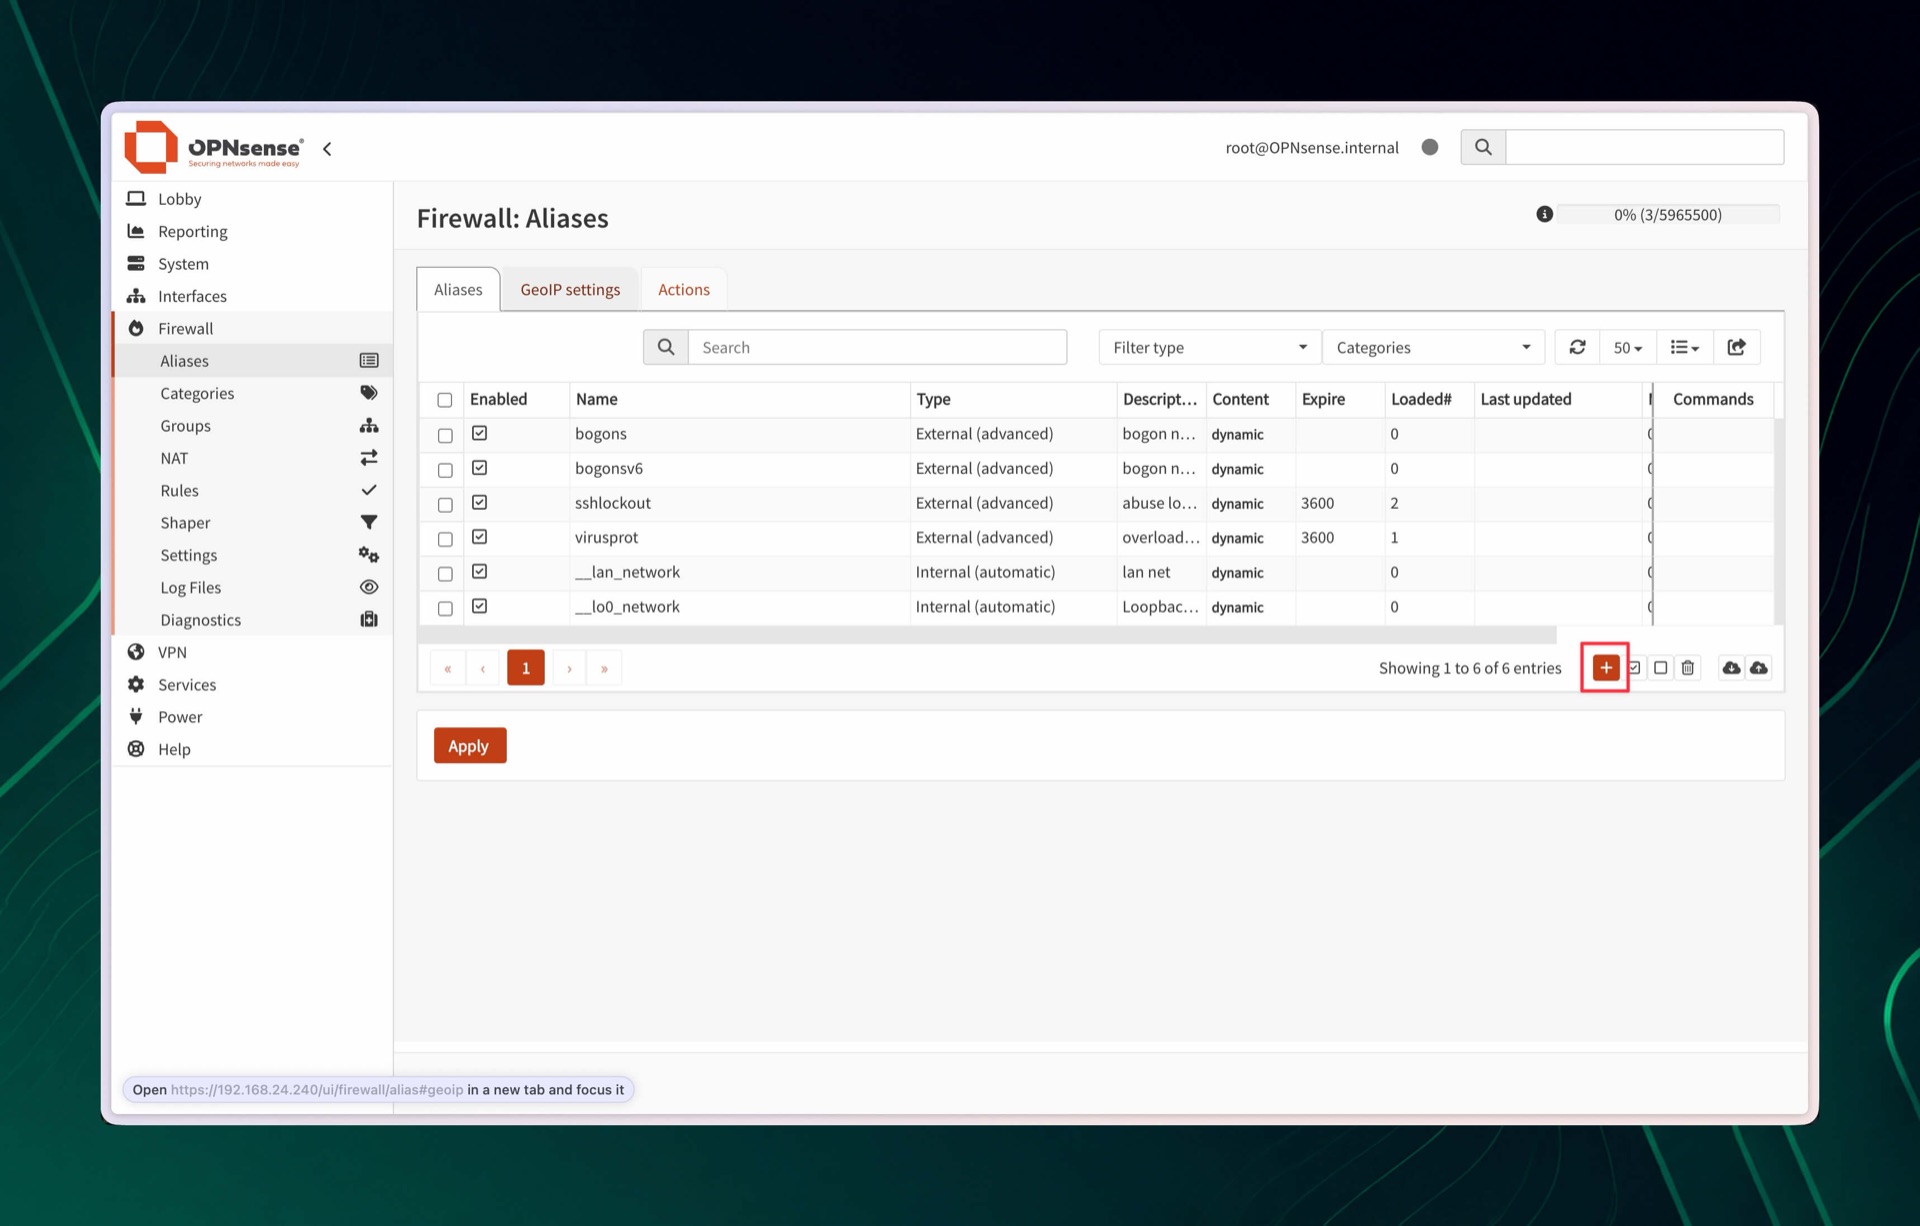
- Gehen Sie zu Firewall > Aliases und fügen Sie einen neuen Alias hinzu.
- Geben Sie einen klaren Alias-Namen und eine Beschreibung ein.
- Setzen Sie den Alias-Typ auf
URL Table (IPs). - Fügen Sie Ihre Cybora-Feed-URL in das Content-Feld ein.
- Setzen Sie die Refresh frequency so passend wie möglich zu Ihrem Cybora-Plan. Fragen Sie den Feed nicht häufiger ab, als Ihr Plan erlaubt. Innerhalb des erlaubten Intervalls ist nur eine Abfrage zulässig. Zu häufiges Polling kann dazu führen, dass der Feed blockiert wird.
- Speichern Sie den Alias und übernehmen Sie die Änderungen.
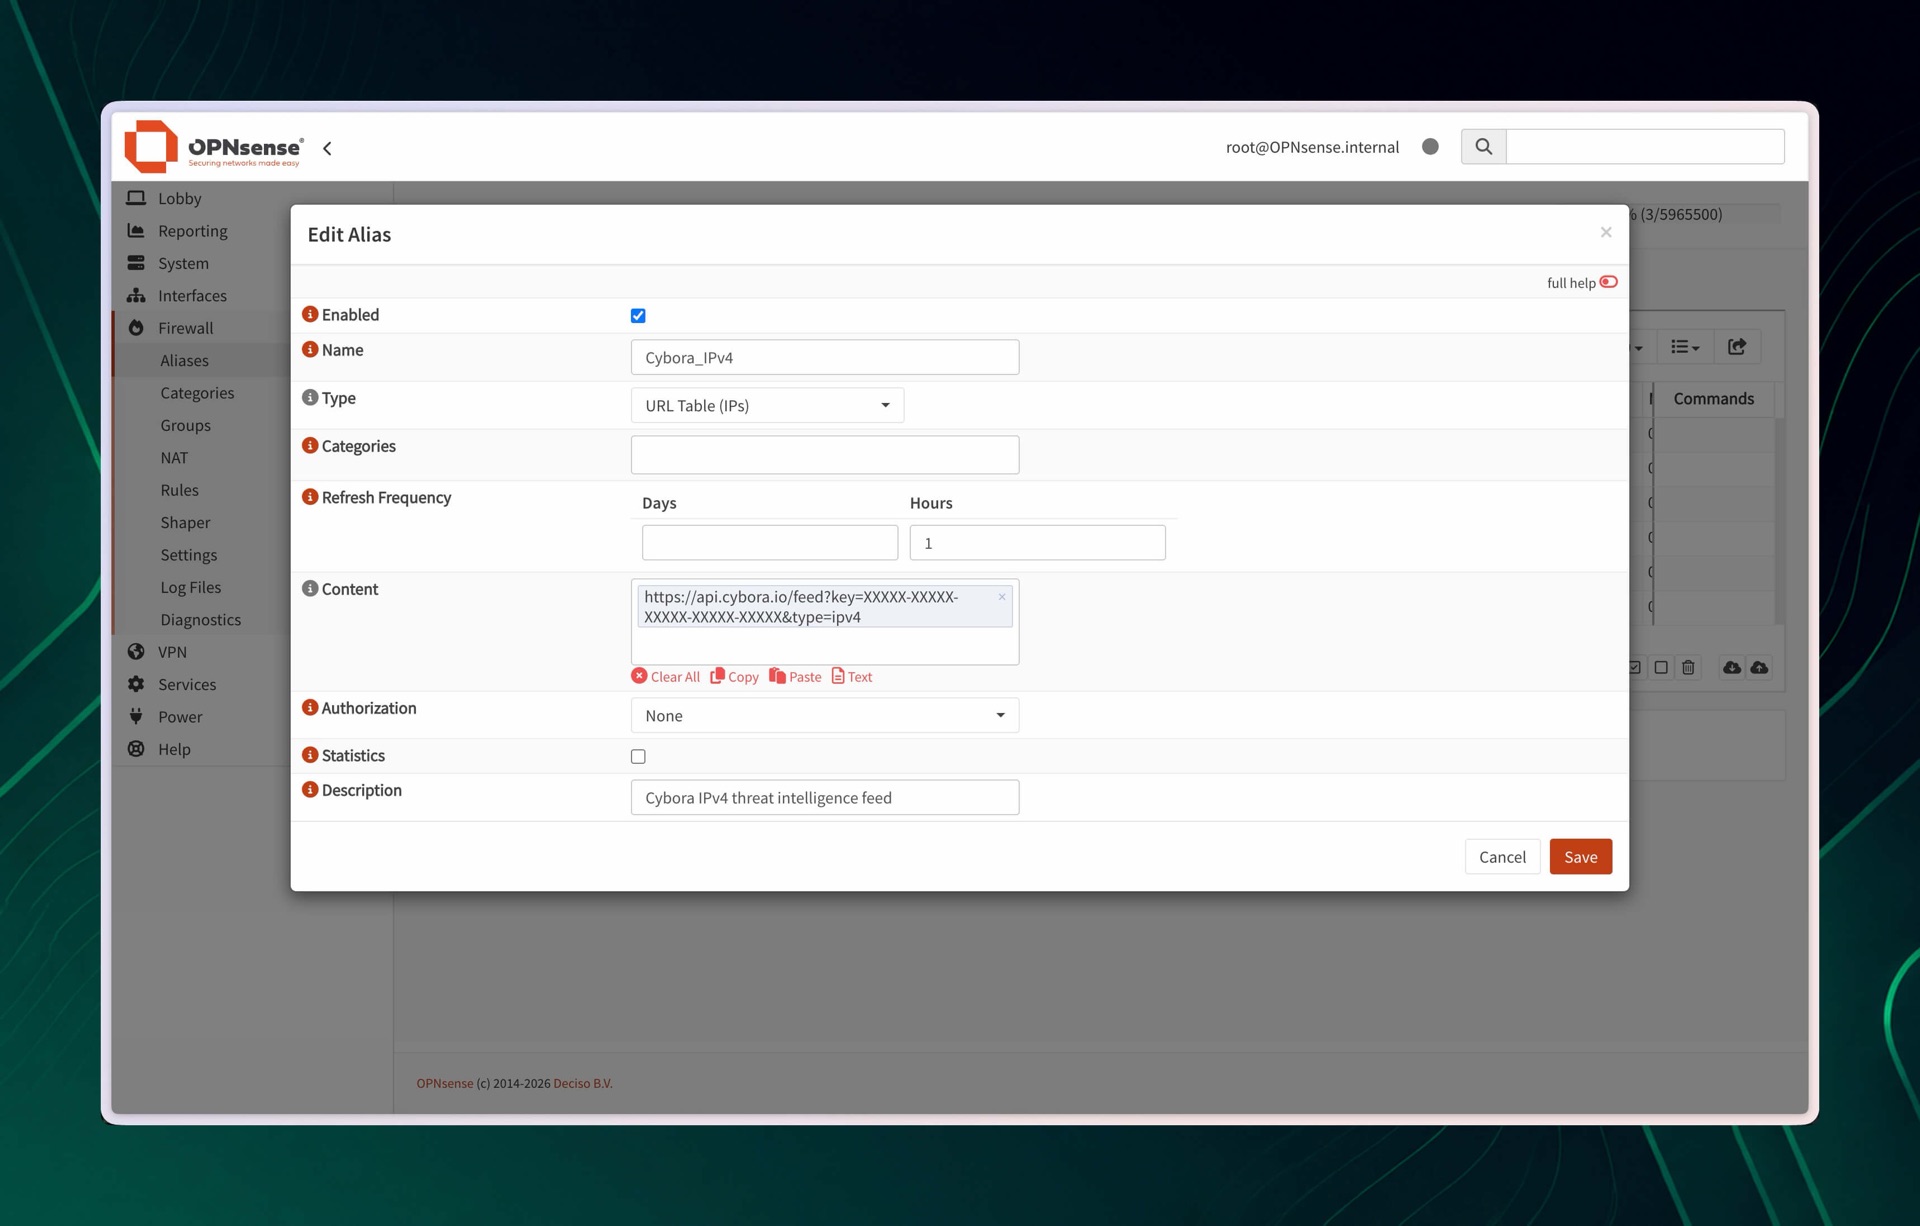
Die folgende Beispielkonfiguration verwendet den Typ URL Table (IPs), eine stündliche Aktualisierung und die Cybora-Feed-URL mit verdecktem Schlüssel.
Domain-Feed über Unbound DNS einbinden
- Öffnen Sie
Services > Unbound DNS > Blocklists. - Aktivieren Sie die Blocklisten-Funktion und tragen Sie die Cybora-Feed-URL mit
type=domainunterURLs of Blocklistsein. - Speichern und übernehmen Sie die Konfiguration.
- Richten Sie unter
System > Settings > Crondie AufgabeUpdate Unbound DNSBLsein, damit OPNsense die Liste automatisch aktualisiert. Das Intervall darf den Feed nicht häufiger abfragen, als es der Cybora-Plan erlaubt. - Stellen Sie sicher, dass die geschützten Clients OPNsense Unbound DNS als Resolver verwenden. Direkte Anfragen an einen externen DNS-Resolver können diese Domain-Sperre umgehen.
Der Cybora-Domain-Feed wird als Plain Text mit einer Domain pro Zeile ausgeliefert. OPNsense ignoriert die mit # beginnenden Kommentarzeilen. Ein Domain-Feed blockiert die DNS-Auflösung der aufgeführten Domains. Einzelne URL-Pfade auf derselben Domain lassen sich damit nicht unterscheiden.
Alias in der Policy anwenden
- Öffnen Sie die Firewall-Regel, in der Sie die importierten Indikatoren blockieren oder abgleichen möchten.
- Verwenden Sie den Cybora-Alias als Source oder Destination, je nach Policy-Design.
- Setzen Sie die Aktion auf block, reject oder eine andere für Ihr Modell passende Aktion.
- Aktivieren Sie Logging auf der Regel, damit Sie Treffer im Live-Traffic bestätigen können.
- Übernehmen Sie die aktualisierte Firewall-Konfiguration.
Validierung
- Gehen Sie zu Firewall > Diagnostics > Aliases und prüfen Sie die geladenen Alias-Inhalte.
- Bestätigen Sie, dass sich Last updated nach einer Aktualisierung ändert.
- Verwenden Sie Find references oder die Live-Firewall-Logs, um zu prüfen, ob der Alias von den vorgesehenen Regeln abgeglichen wird.
- Testen Sie mit bekanntem passendem Traffic und bestätigen Sie, dass sich die Regel wie erwartet verhält.